

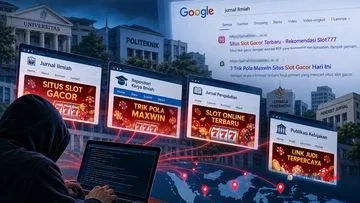
Fenomena penyusupan konten ilegal pada situs web resmi milik lembaga negara dan institusi publik kembali mencuat ke permukaan. Perusahaan keamanan siber Vaksincom baru-baru ini menemukan bahwa sedikitnya sembilan situs institusi yang tersebar di delapan provinsi di Indonesia telah disusupi oleh iklan judi online. Penemuan ini menjadi alarm keras bagi ketahanan siber nasional, mengingat situs-situs tersebut seharusnya menjadi sumber informasi terpercaya bagi masyarakat.
Pakar keamanan siber dari Vaksincom, Alfons Tanujaya, mengungkapkan bahwa praktik ini bukanlah hal baru, namun intensitas dan metodenya semakin mengkhawatirkan. Para pelaku peretasan memanfaatkan celah keamanan pada sistem manajemen konten (CMS) yang digunakan oleh institusi-institusi tersebut untuk menanamkan skrip atau halaman tersembunyi yang mempromosikan platform perjudian. Hal ini tidak hanya merusak reputasi institusi yang bersangkutan, tetapi juga membahayakan pengguna yang mengunjungi situs tersebut.
Modus Operandi dan Teknik Penyusupan
Menurut analisis yang dilakukan oleh Alfons Tanujaya, modus operandi yang digunakan oleh para pelaku biasanya melibatkan eksploitasi kerentanan pada perangkat lunak yang tidak diperbarui. Banyak situs institusi di daerah masih menggunakan versi CMS seperti WordPress atau Joomla yang sudah usang, sehingga memiliki lubang keamanan yang mudah ditembus. Pelaku menggunakan teknik yang dikenal sebagai SEO Injection atau Content Injection, di mana mereka menyisipkan kata kunci dan tautan judi online agar terindeks oleh mesin pencari seperti Google.
Also Read
Dengan teknik ini, ketika seseorang mencari kata kunci tertentu yang berkaitan dengan judi di mesin pencari, situs institusi resmi tersebut justru muncul di halaman utama. Hal ini sangat menguntungkan bagi bandar judi karena mereka mendapatkan “tumpangan” gratis dari reputasi domain pemerintah atau institusi pendidikan yang biasanya memiliki nilai otoritas tinggi (Domain Authority) di mata Google. Selain itu, para peretas sering kali menyembunyikan halaman judi tersebut sehingga tidak terlihat oleh administrator situs secara langsung, namun tetap bisa diakses melalui tautan khusus atau hasil pencarian.
Selain eksploitasi CMS, lemahnya manajemen kredensial juga menjadi pintu masuk utama. Penggunaan kata sandi yang sederhana atau tidak adanya fitur autentikasi dua faktor (2FA) memudahkan peretas untuk melakukan serangan brute force. Begitu mereka mendapatkan akses ke panel admin, mereka dapat dengan leluasa mengubah konten, menambah direktori baru, atau bahkan mencuri data sensitif yang tersimpan di dalam server situs tersebut.
Mengapa Situs Institusi Menjadi Target Utama?
Pertanyaan yang sering muncul adalah mengapa para pelaku judi online sangat gencar mengincar situs-situs milik institusi pemerintah atau pendidikan. Jawabannya terletak pada kepercayaan mesin pencari. Situs dengan domain .go.id atau .ac.id dianggap sebagai sumber informasi yang kredibel dan stabil. Jika sebuah situs judi baru dibuat, mesin pencari akan memerlukan waktu lama untuk menempatkannya di posisi atas. Namun, dengan menyusup ke situs institusi yang sudah mapan, iklan judi tersebut bisa langsung nangkring di peringkat atas hasil pencarian.
Kondisi ini diperparah dengan kurangnya pengawasan rutin dari pengelola teknologi informasi (TI) di tingkat daerah atau institusi kecil. Sering kali, situs web dibuat hanya sebagai pemenuhan kewajiban administratif tanpa adanya rencana pemeliharaan keamanan jangka panjang. Akibatnya, ketika terjadi penyusupan, pengelola tidak menyadarinya selama berbulan-bulan hingga akhirnya ditemukan oleh pihak ketiga atau pakar keamanan siber. Hal ini menunjukkan adanya kesenjangan kompetensi dan sumber daya dalam pengelolaan infrastruktur digital di berbagai wilayah Indonesia.
Dampak dari penyusupan ini sangat luas. Dari sisi kredibilitas, masyarakat akan meragukan profesionalisme institusi tersebut. Dari sisi keamanan pengguna, situs yang telah disusupi bisa saja mengandung malware yang dapat mencuri data pribadi pengunjung. Lebih jauh lagi, keberadaan konten judi online di situs resmi negara merupakan bentuk pelanggaran hukum yang serius dan bertentangan dengan upaya pemerintah dalam memberantas perjudian daring yang kian meresahkan masyarakat.
Langkah Pencegahan dan Solusi Keamanan Siber
Menghadapi ancaman yang terus berkembang, Alfons Tanujaya menekankan pentingnya audit keamanan secara berkala. Institusi tidak boleh hanya mengandalkan pembuatan situs web sekali jadi, melainkan harus melakukan pembaruan sistem secara rutin. Setiap plugin, tema, dan inti dari CMS harus selalu berada pada versi terbaru untuk menutup celah keamanan yang ditemukan oleh para pengembang. Selain itu, penggunaan Web Application Firewall (WAF) sangat disarankan untuk menyaring lalu lintas mencurigakan sebelum mencapai server utama.
Pemerintah melalui Badan Siber dan Sandi Negara (BSSN) juga perlu memperkuat koordinasi dengan pengelola situs di tingkat provinsi dan kabupaten. Sosialisasi mengenai standar keamanan siber harus dilakukan secara masif, termasuk memberikan pelatihan teknis bagi para admin situs web. Langkah proaktif seperti melakukan pemindaian kerentanan (vulnerability scanning) secara otomatis pada seluruh domain pemerintah dapat membantu mendeteksi adanya penyusupan sejak dini sebelum dampak yang ditimbulkan meluas.
Sebagai penutup, kasus penyusupan judi online di sembilan institusi ini harus menjadi momentum bagi seluruh pemangku kepentingan untuk berbenah. Keamanan siber bukan lagi sekadar pilihan, melainkan kebutuhan fundamental di era transformasi digital. Tanpa perlindungan yang memadai, aset digital milik negara akan terus menjadi sasaran empuk bagi para pelaku kejahatan siber yang ingin meraup keuntungan ilegal dengan merusak tatanan informasi publik.