

Sejumlah jaringan ritel besar di berbagai negara Eropa baru-baru ini dikejutkan oleh insiden keamanan siber yang tidak biasa namun sangat berdampak. Para peretas dilaporkan berhasil menyusup ke dalam sistem kontrol suhu, yang menyebabkan lonjakan suhu secara tiba-tiba pada perangkat kulkas dan freezer di supermarket. Fenomena ini memicu kekhawatiran besar mengenai keamanan pangan dan stabilitas operasional sektor ritel di wilayah tersebut.
Laporan awal menunjukkan bahwa gangguan ini terjadi secara serentak di beberapa negara, termasuk Belgia, Estonia, Finlandia, Irlandia, Luksemburg, Belanda, dan Swedia. Dalam insiden tersebut, sistem pemantauan suhu yang seharusnya menjaga produk tetap segar justru menunjukkan angka yang terus meningkat, melampaui batas aman untuk penyimpanan bahan makanan beku dan dingin. Hal ini memaksa pengelola toko untuk mengambil tindakan darurat guna menyelamatkan stok barang mereka dari kerusakan permanen.
Dampak Luas di Berbagai Negara Eropa
Serangan ini tidak hanya menargetkan satu perusahaan, melainkan menyasar infrastruktur manajemen suhu yang digunakan oleh berbagai jaringan ritel di lintas negara. Di negara-negara seperti Belanda dan Belgia, beberapa manajer toko melaporkan bahwa alarm suhu berbunyi hampir bersamaan, menandakan adanya anomali sistemik yang tidak bisa dijelaskan oleh kegagalan teknis biasa. Situasi serupa juga dilaporkan terjadi di wilayah Nordik seperti Finlandia dan Swedia, di mana sistem pendingin merupakan komponen vital dalam rantai pasok pangan nasional.
Also Read
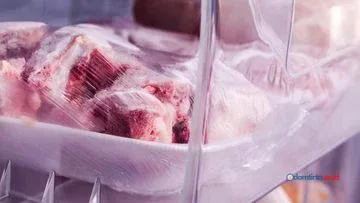
Dampak langsung dari kenaikan suhu ini adalah potensi kerusakan pada produk pangan yang sensitif terhadap perubahan termal, seperti daging, produk susu, dan makanan beku. Jika suhu kulkas naik di atas ambang batas tertentu untuk waktu yang lama, bakteri dapat berkembang biak dengan cepat, sehingga makanan tersebut tidak lagi layak untuk dikonsumsi. Selain kerugian finansial akibat barang yang harus dibuang, perusahaan ritel juga menghadapi risiko kehilangan kepercayaan konsumen jika produk yang tidak layak secara tidak sengaja terjual.
Para ahli keamanan siber mencatat bahwa serangan ini menunjukkan pergeseran taktik dari para peretas. Jika biasanya serangan siber bertujuan untuk mencuri data pelanggan atau meminta tebusan melalui ransomware, serangan kali ini lebih bersifat sabotase fisik terhadap infrastruktur operasional. Dengan mengganggu sistem pendingin, peretas mampu menciptakan kekacauan logistik yang nyata dan memberikan tekanan besar pada manajemen perusahaan ritel untuk segera merespons tuntutan mereka.
Kerentanan Sistem IoT dalam Industri Ritel
Penyebab utama dari kerentanan ini terletak pada adopsi teknologi Internet of Things (IoT) yang masif di sektor ritel modern. Saat ini, sebagian besar kulkas dan freezer di supermarket besar terhubung ke jaringan pusat untuk memantau efisiensi energi dan suhu secara real-time. Meskipun teknologi ini memberikan kemudahan dalam manajemen operasional, ia juga membuka pintu masuk baru bagi para peretas jika tidak dibentengi dengan sistem keamanan yang mumpuni.
Banyak sistem kontrol suhu industri masih menggunakan protokol komunikasi lama yang tidak memiliki enkripsi kuat. Selain itu, penggunaan kata sandi standar atau default pada perangkat IoT sering kali menjadi celah yang dimanfaatkan oleh hacker untuk masuk ke dalam jaringan internal perusahaan. Sekali peretas berhasil menguasai akses administratif pada sistem manajemen gedung atau Building Management System (BMS), mereka dapat dengan mudah mengubah parameter suhu di ratusan lokasi sekaligus hanya dengan beberapa klik.
Fenomena ini menyoroti pentingnya segmentasi jaringan dalam infrastruktur perusahaan. Sering kali, jaringan yang digunakan untuk operasional toko (seperti sistem pendingin) terhubung dengan jaringan kantor atau bahkan Wi-Fi publik untuk pelanggan. Tanpa adanya pemisahan yang ketat, peretas yang berhasil masuk melalui celah kecil di satu titik dapat menyebar ke seluruh sistem kritis lainnya, termasuk sistem pembayaran dan kontrol inventaris.
Ancaman Terhadap Rantai Pasok Pangan
Insiden di Eropa ini menjadi peringatan keras bagi industri ritel global mengenai kerentanan rantai pasok pangan terhadap serangan digital. Keamanan pangan bukan lagi sekadar masalah kebersihan di dapur atau pabrik, tetapi juga mencakup ketahanan sistem digital yang mengelola suhu dan distribusi. Jika serangan semacam ini dilakukan dalam skala yang lebih besar dan durasi yang lebih lama, hal tersebut dapat memicu kelangkaan pangan di wilayah tertentu dan menyebabkan inflasi harga makanan akibat kerugian inventaris yang masif.
Selain kerugian materi, perusahaan ritel juga harus menghadapi biaya pemulihan yang tinggi. Proses audit keamanan, pembersihan sistem dari malware, dan penguatan infrastruktur digital memerlukan investasi yang tidak sedikit. Di sisi lain, otoritas keamanan siber di Eropa kini tengah bekerja sama untuk melacak sumber serangan ini dan memberikan panduan bagi para pelaku usaha ritel agar dapat memitigasi risiko serupa di masa depan.
Langkah-langkah pencegahan yang disarankan meliputi pembaruan perangkat lunak secara berkala, penggunaan autentikasi dua faktor (2FA) untuk semua akses administratif, serta pemantauan aktivitas jaringan yang mencurigakan secara terus-menerus. Perusahaan juga didorong untuk memiliki rencana kontingensi manual, sehingga jika sistem digital lumpuh atau disabotase, operasional fisik seperti pendinginan makanan tetap dapat dikendalikan secara lokal tanpa bergantung sepenuhnya pada koneksi internet.
Ke depannya, integrasi antara keamanan fisik dan keamanan siber akan menjadi standar baru dalam industri ritel. Para pelaku industri harus menyadari bahwa setiap perangkat yang terhubung ke internet adalah potensi titik serangan. Dengan semakin canggihnya metode yang digunakan oleh peretas, kesiapsiagaan dan investasi pada teknologi keamanan siber bukan lagi sebuah pilihan, melainkan keharusan untuk menjaga kelangsungan bisnis dan keselamatan publik.